

 English (UK)
 Deutsch
 Français
 Hrvatski
 Italiano
 Polski
 Português (BR)

Activar el inicio de sesión único (SSO) con SAML
Visión general
El inicio de sesión único (SSO) permite a los usuarios de su cuenta PlanRadar iniciar sesión utilizando su proveedor de identificación existente habilitado para SAML, como Active Directory, OneLogin y muchos más. Esto significa que los usuarios no tienen que estar pendientes de otro correo electrónico y contraseña.
También facilita el aprovisionamiento de nuevos usuarios:
- Puede crear usuarios que inicien sesión con SSO desde el principio, con su tipo de usuario, sus permisos y sus proyectos ya definidos. Lea más en Crear usuarios que inician sesión con SSO.
- Si Create users automatically on first sign-in está activado, las personas de su proveedor de identidad que aún no tienen un usuario de PlanRadar se crean como subcontratistas gratuitos cuando inician sesión por primera vez. El tipo de usuario y los permisos pueden ser modificados posteriormente por otro usuario con permiso para gestionar usuarios.
Acceso y permisos
Preparar el proveedor de identidad SAML
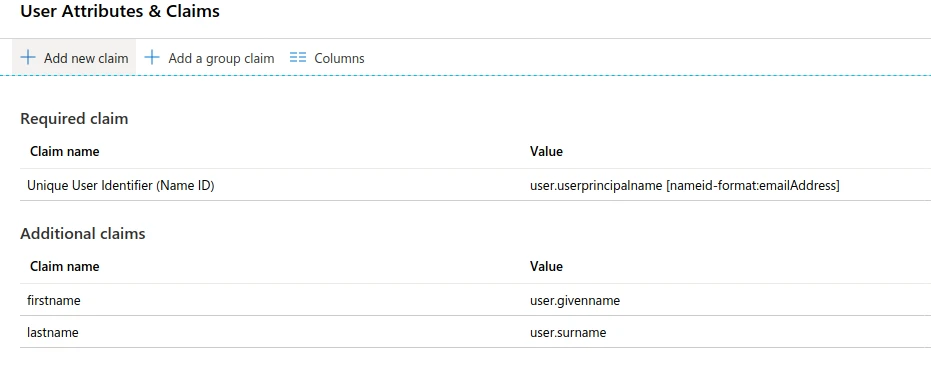
El proveedor de identidad SAML debe estar configurado para proporcionar tres atributos: Dirección de correo electrónico como nameid, firstname y lastname. Estos atributos permiten a PlanRadar identificar correctamente al usuario y aprovisionarlo automáticamente.
Activar SAML con Azure Ejemplo
Configuración básica de SAML
- Inicie sesión en el portal Azure como administrador de aplicaciones en la nube, o como administrador de aplicaciones para su tenant Azure AD.
- Navegue hasta Azure Active Directory > Aplicaciones empresariales > Nueva aplicación > Aplicación sin galería, Añada el nombre "PlanRadar" y, a continuación, haga clic en añadir.
- En la sección Gestionar, seleccione Inicio de sesión único.
- Seleccione SAML.
- Aparecerá la página Set up Single Sign-On with SAML - Preview.
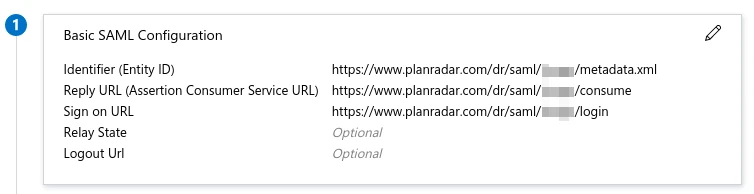
Para editar las opciones básicas de configuración de SAML:
- Seleccione el icono Editar (un lápiz) en la esquina superior derecha de la sección Configuración SAML básica.
- Actualice la página Basic SAML Configuration basándose en los datos proporcionados por PlanRadar.
Configurar atributos de usuario y reclamaciones
- En la sección Atributos de usuario y reclamaciones, seleccione el icono Editar (un lápiz) en la esquina superior derecha.
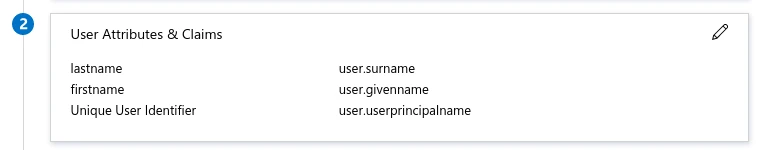
- Verifique el valor del identificador de nombre y establezca el valor en user.userprincipalname y el formato en emailAddress.
Para modificar el valor identificador del nombre :
-
Seleccione el icono Editar (un lápiz) para el campo Nombre Identificador Valor
-
Realice los cambios oportunos en el formato y la fuente del identificador, según sea necesario.
-
Guarde los cambios cuando haya terminado.
Para añadir una reclamación:
-
Seleccione Añadir nueva solicitud en la parte superior de la página.
-
Introduzca el nombre y seleccione la fuente adecuada.
-
Si selecciona el atributo Fuente, tendrá que elegir el atributo Fuente que desee utilizar.
-
Si selecciona la fuente Traducción, tendrá que elegir la Transformación y Parámetro 1 que desee utilizar.
-
Guarde los cambios cuando haya terminado.
-
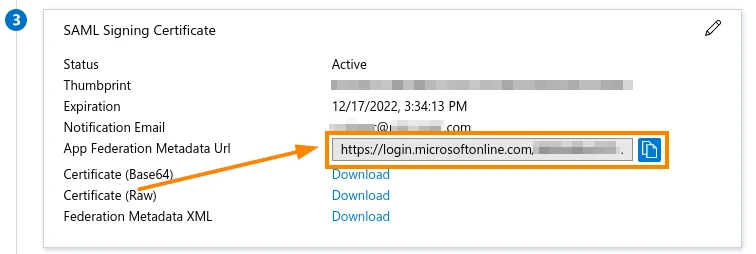
Por último, vaya a la sección SAML Signing Certificate y comparta la URL App Federation Metadata
Activar SSO en la cuenta de PlanRadar
Para activar el SSO:
- Haga clic en Configuración
- Haga clic en Cuenta
- Haga clic en Configuración de la cuenta
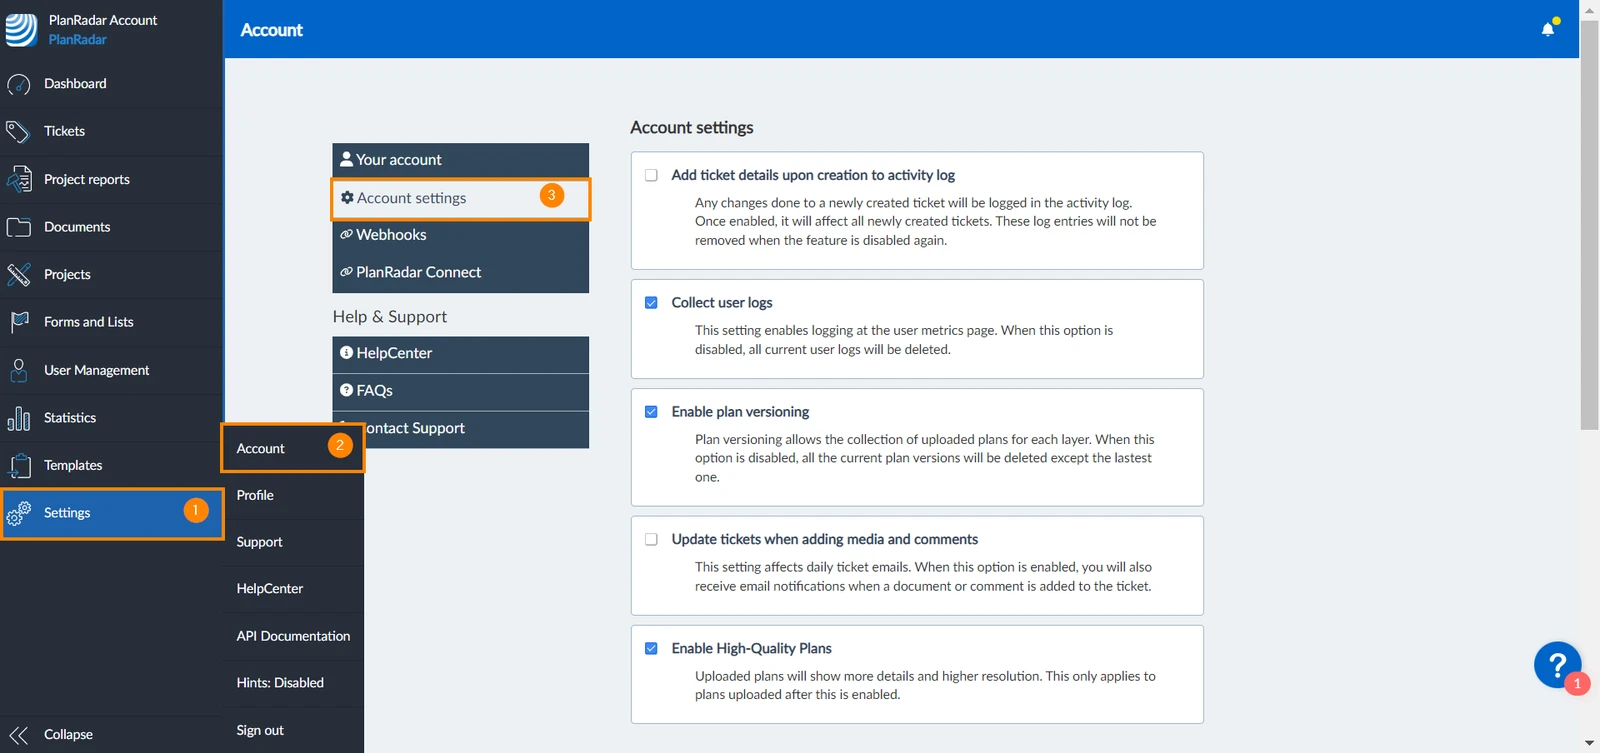
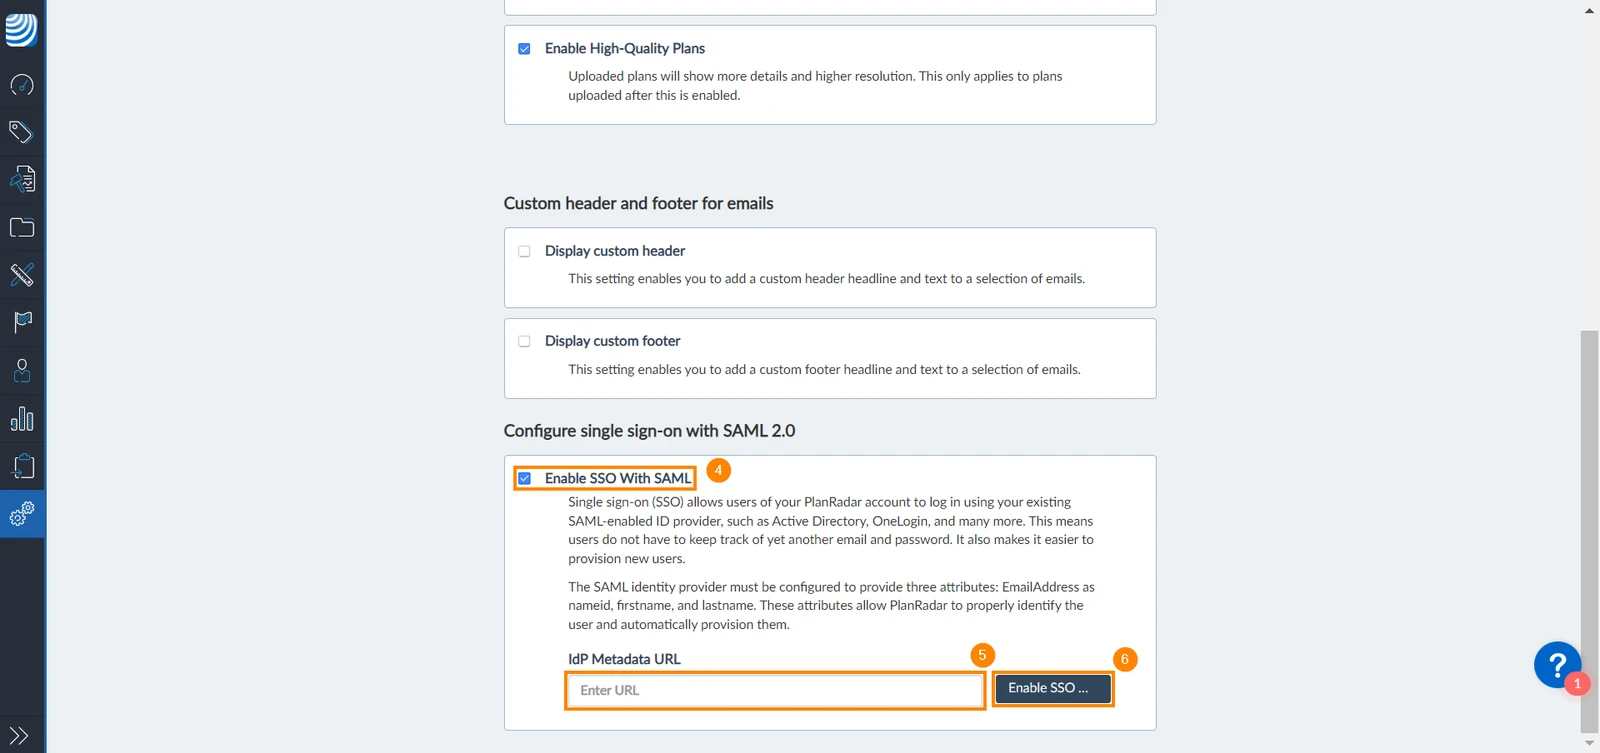
- Seleccione la casilla Habilitar SSO con SAML
- Introduzca su IdP Metadata URL
- Haga clic en Habilitar SSO con SAML
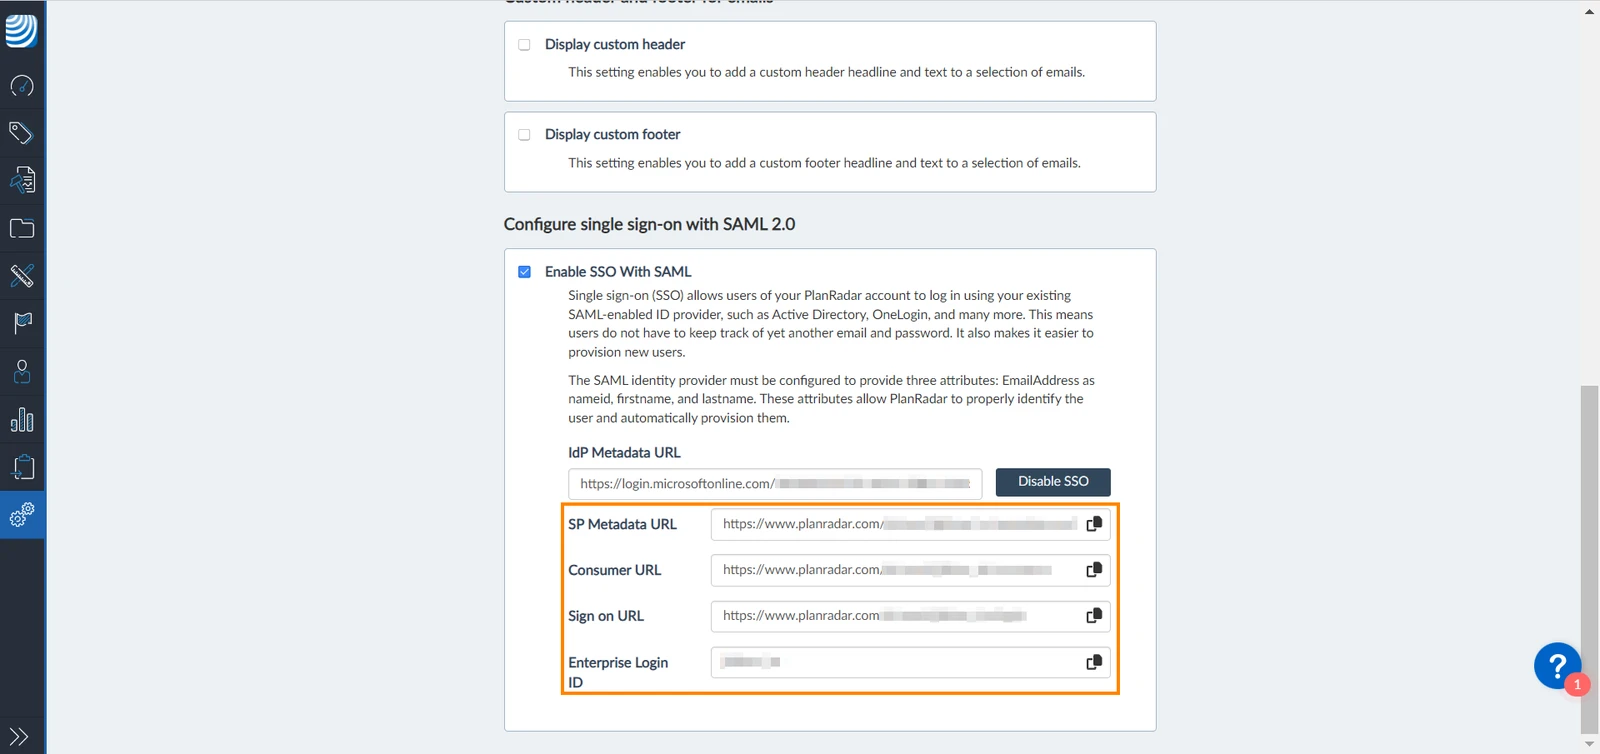
Una vez habilitado el SSO, la página muestra los datos que necesita su proveedor de identidad:
SP Metadata URL, Consumer URL, Sign on URL, Logout URL y
Enterprise Login ID.
Certificado de firma
PlanRadar firma sus mensajes SAML con un certificado. En el panel Signing certificate puede ver cuándo caduca. Haga clic en Download certificate para entregárselo a su proveedor de identidad, y en Renew certificate antes de que caduque.
Opciones de SSO
En SSO options, elija cómo funciona PlanRadar con su proveedor de identidad:
- Create users automatically on first sign-in (activado por defecto): las personas sin usuario de PlanRadar se crean como subcontratistas gratuitos cuando inician sesión por primera vez.
- Update profiles from your identity provider (activado por defecto): el nombre, los datos de contacto y los datos de usuario personalizados se actualizan desde su proveedor de identidad en cada inicio de sesión.
- Single logout (activado por defecto): al cerrar sesión en PlanRadar, el usuario también cierra sesión en su proveedor de identidad. La Logout URL solo se utiliza mientras esta opción está activada.
- Allow encrypted assertions (desactivado por defecto): acepta respuestas SAML cifradas de su proveedor de identidad.
Crear usuarios que inician sesión con SSO
Una vez activado el SSO, puede crear usuarios que inicien sesión desde el principio mediante el inicio de sesión único de su empresa. No reciben contraseña de PlanRadar.
- Crear usuario: seleccione Log in with SSO junto a la dirección de correo electrónico. Los campos de contraseña desaparecen. Lea más en Crear e invitar usuarios.
- Importar usuarios: asigne una columna con true o false a Log in with SSO. Lea más en Importar usuarios.
- API de usuarios: establezca
login_with_samlentrueal crear el usuario.
Si un dominio de correo electrónico está configurado solo para SSO, Log in with SSO se selecciona automáticamente y no se puede desmarcar.
El nuevo usuario recibe un correo electrónico con su nombre de usuario y un botón Login que abre la página de inicio de sesión de su empresa. Tras iniciar sesión, tiene el tipo de usuario, los permisos y los proyectos que usted definió.
Cómo funciona
SAML Single Sign-On (SSO) funciona transfiriendo su identidad de un lugar (el proveedor de identidad) a otro (PlanRadar). Esto se realiza mediante un intercambio de documentos XML firmados digitalmente.
Por ejemplo, si ha iniciado sesión en un sistema que actúa como proveedor de identidad (por ejemplo, Microsoft Azure, OneLogin, etc.) y desea iniciar sesión en PlanRadar, ocurre lo siguiente:
- Usted accede a PlanRadar
- PlanRadar identifica su origen (por subdominio de aplicación, dirección IP del usuario o similar) y le redirige de nuevo al proveedor de identidad, solicitando la autenticación. (Esta es la solicitud de autenticación)
- O bien dispone de una sesión de navegador activa con el proveedor de identidad o bien establece una iniciando sesión en el proveedor de identidad.
- El proveedor de identidad construye la respuesta de autenticación en forma de un documento XML que contiene su nombre de usuario o dirección de correo electrónico, lo firma utilizando un certificado X.509 y envía esta información a PlanRadar.
- PlanRadar, que ya conoce al proveedor de identidad y dispone de una huella digital del certificado, recupera la respuesta de autenticación y la valida utilizando la huella digital del certificado.
- Se establece su identidad y se le concede acceso a la aplicación.
Artículos relacionados
Actualizado el 10 de junio de 2026