

 English (UK)
 Deutsch
 Español
 Français
 Italiano
 Polski
 Português (BR)

Aktivirajte jedinstvenu prijavu (SSO) sa SAML-om
Pregled
Single Sign-On (SSO) omogućuje korisnicima vašeg PlanRadar računa da se prijave pomoću vašeg postojećeg pružatelja ID-a s omogućenim SAML-om, kao što su Active Directory, OneLogin i mnogi drugi. To znači da korisnici ne moraju pratiti još jednu e-poštu i lozinku.
Također olakšava dodjelu novih korisnika:
- Možete odmah stvoriti korisnike koji se prijavljuju putem SSO-a, s već postavljenim tipom korisnika, dopuštenjima i projektima. Pročitajte više u odjeljku Stvorite korisnike koji se prijavljuju putem SSO-a.
- Ako je uključena opcija Create users automatically on first sign-in, osobe iz vašeg pružatelja identiteta koje još nemaju PlanRadar korisnika kreiraju se kao besplatni podizvođači pri prvoj prijavi. Tip korisnika i dopuštenja može kasnije promijeniti drugi korisnik s dopuštenjem za upravljanje korisnicima.
Pristup & Dozvole
Pripremite SAML Identity Provider
Davatelj SAML identiteta mora biti konfiguriran za pružanje tri atributa: Adresa e-pošte kao nameid, ime i prezime. Ovi atributi omogućuju PlanRadaru da pravilno identificira korisnika i automatski mu omogući.
Aktivirajte SAML s primjerom Azure
Osnovna SAML konfiguracija
- Prijavite se na Azure portal kao administrator aplikacije u oblaku ili administrator aplikacije za vašeg Azure AD stanara.
- Idite na Azure Active Directory > Poduzetničke aplikacije > Nova aplikacija > Aplikacija koja nije galerija, dodajte naziv “PlanRadar” i zatim kliknite dodaj.
- U odjeljku Upravljanje odaberite Jedinstvena prijava.
- Odaberite SAML.
- Iskočit će stranica Set up Single Sign-On with SAML - Preview.
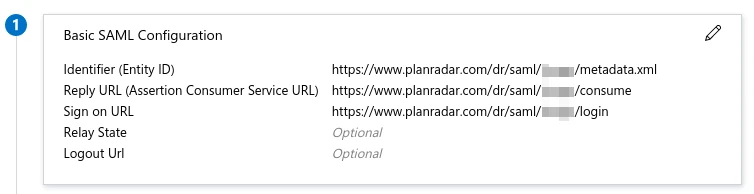
Za uređivanje osnovnih SAML konfiguracijskih opcija:
- Odaberite ikonu Uredi (olovka) u gornjem desnom kutu Osnovne SAML konfiguracije.
- Ažurirajte Osnovnu SAML konfiguraciju na temelju podataka koje daje PlanRadar.
Konfigurirajte korisničke atribute i zahtjeve
- U odjeljku Korisnički atributi i zahtjevi odaberite ikonu Uredi (a olovka) u gornjem desnom kutu.
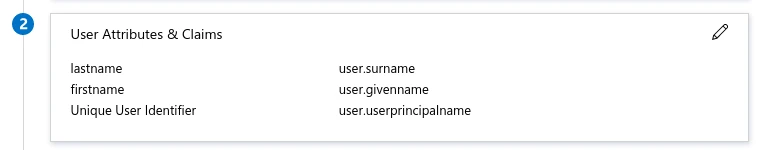
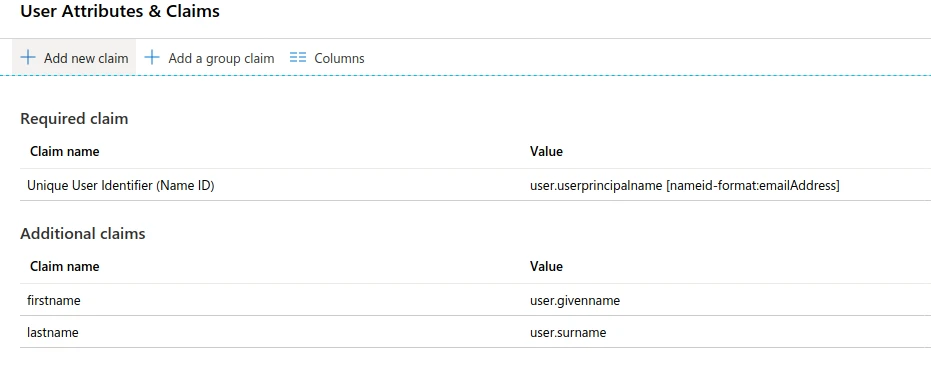
- Provjerite vrijednost identifikatora imena i postavite vrijednost na user.userprincipalname i formatirajte u adresu e-pošte.
Za izmjenu vrijednosti identifikatora imena:
-
Odaberite ikonu Uredi (olovka) za polje Vrijednost identifikatora imena
-
Napravite odgovarajuće promjene u formatu i izvoru identifikatora, prema potrebi.
-
Spremite promjene kada završite.
Za dodavanje zahtjeva:
-
Odaberite Dodaj novi zahtjev na vrhu stranice.
-
Unesite Naziv i odaberite odgovarajući izvor.
-
Ako odaberete izvor atributa, morat ćete odabrati atribut atributa izvora želite koristiti.
-
Ako odaberete izvor Prijevod, morat ćete odabrati Transformaciju i Parametar 1 koji želite koristiti.
-
Spremite promjene kada završite.
-
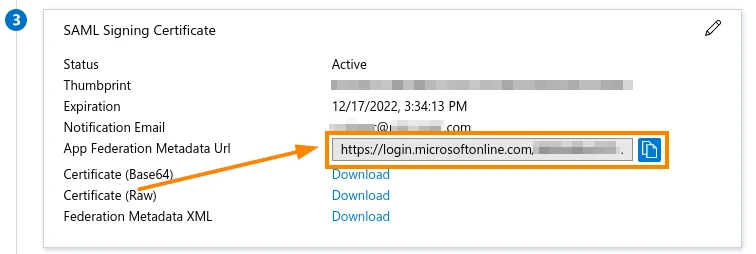
Na kraju, idite na odjeljak SAML potpisnog certifikata i podijelite URL metapodataka federacije aplikacije
Aktivirajte SSO na PlanRadar računu
Za aktiviranje SSO-a:
- Kliknite Postavke
- Kliknite Račun
- Kliknite Postavke računa
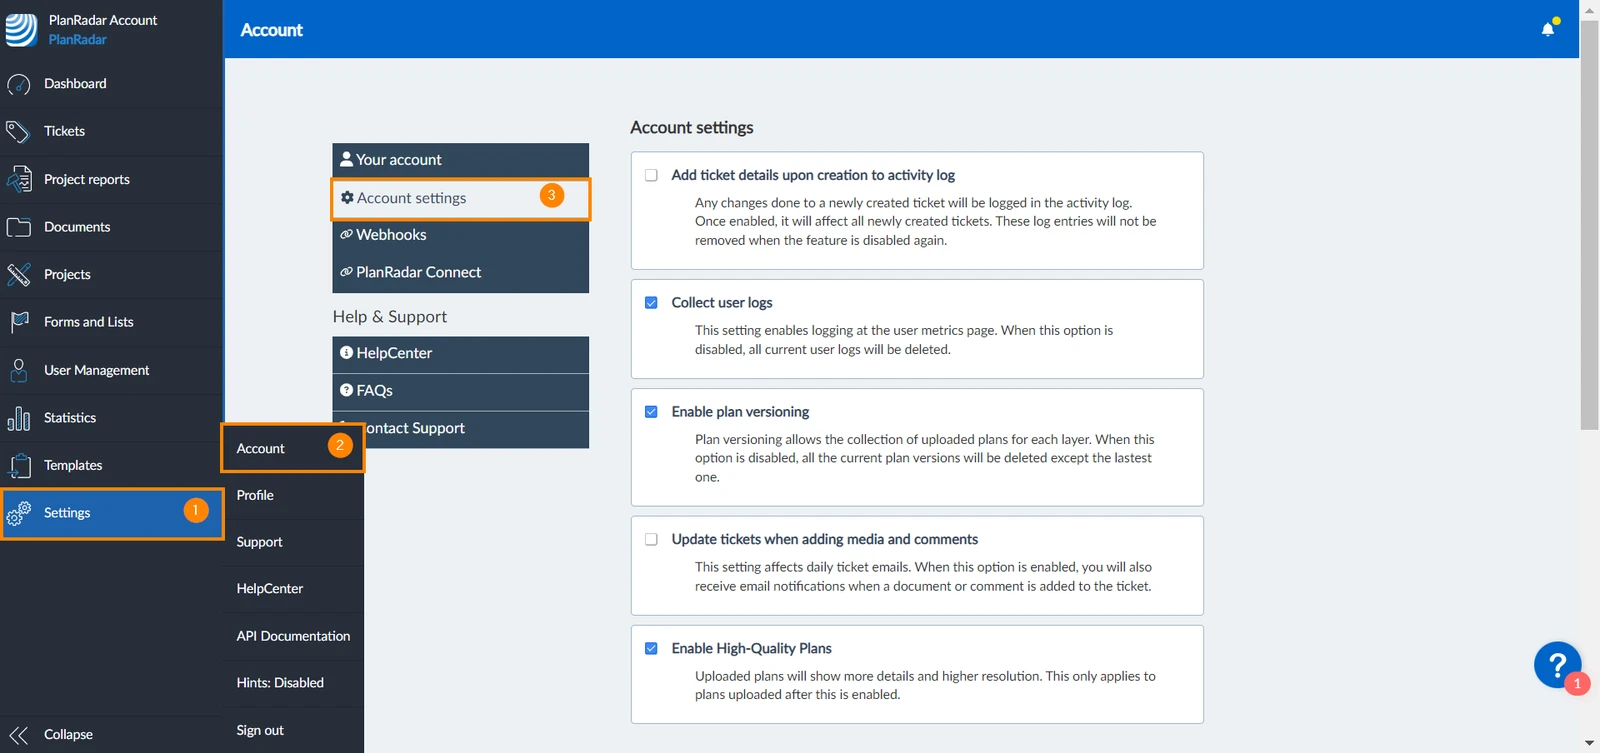
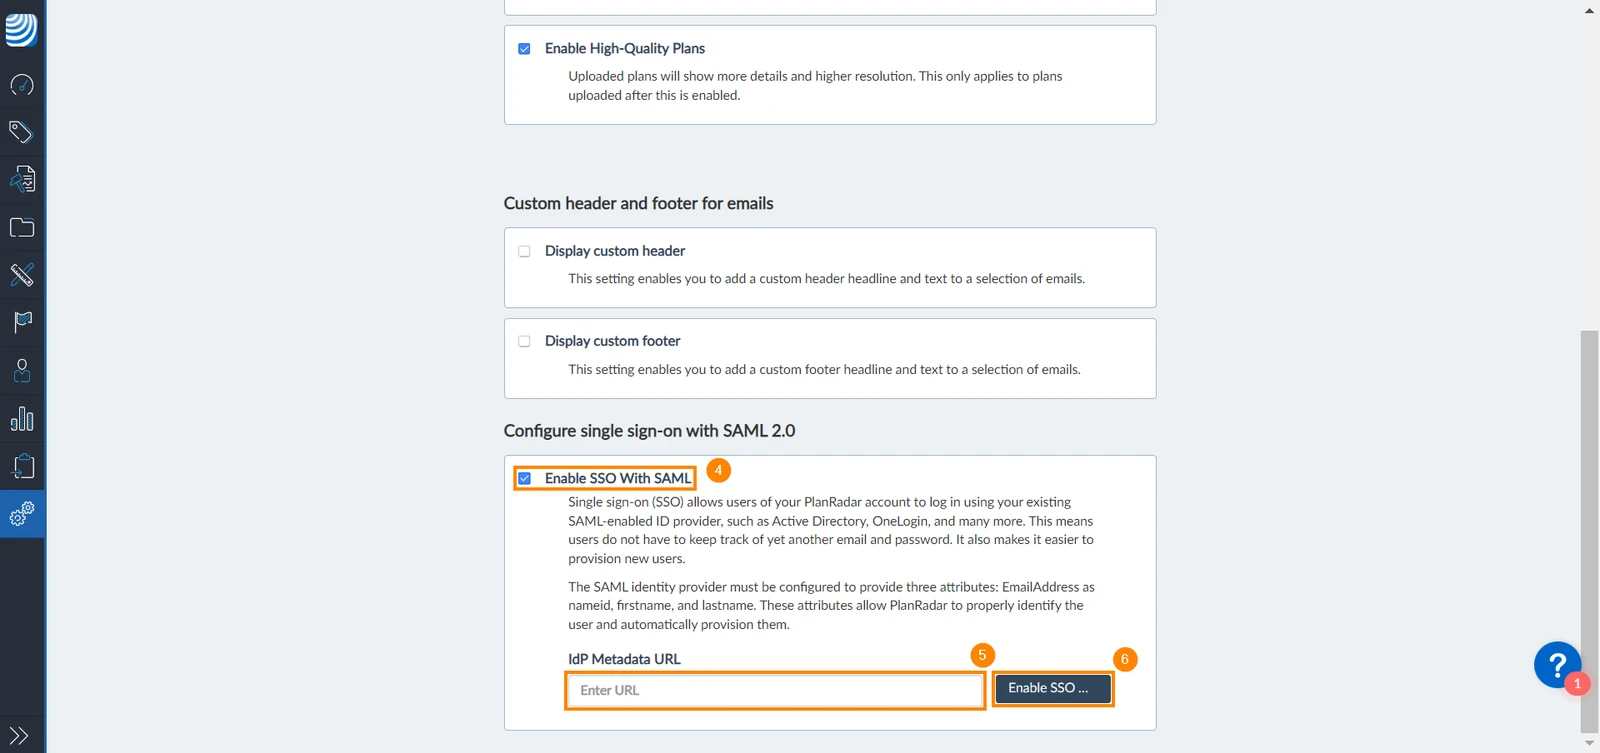
- Označite potvrdni okvir Omogućite SSO sa SAML
- Unesite svoj URL metapodataka IdP-a
- Kliknite Omogućite SSO sa SAML
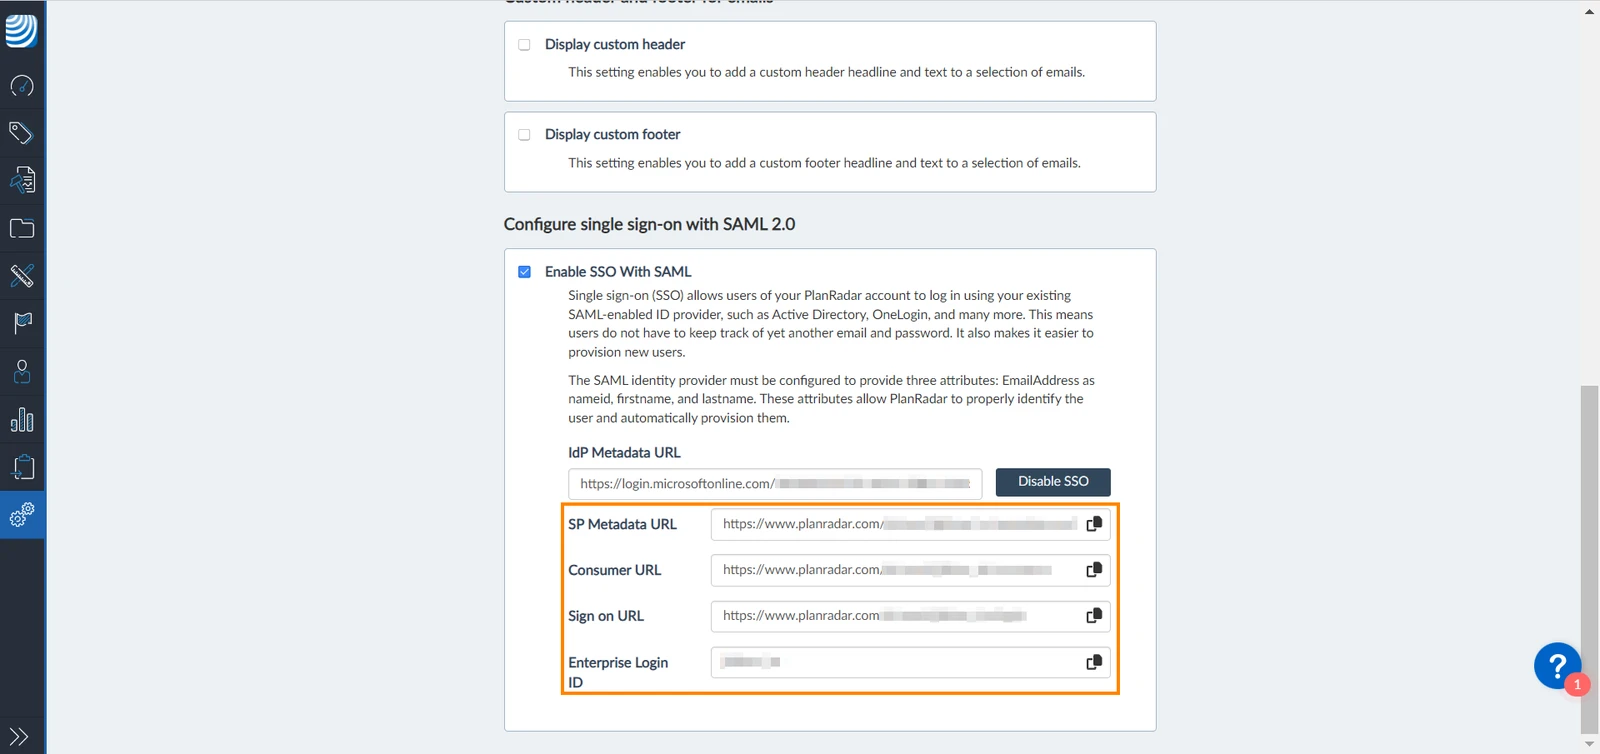
Nakon što je SSO omogućen, stranica prikazuje podatke koje vaš pružatelj
identiteta treba: ID entiteta, URL klijenta, URL za registraciju,
Logout URL i ID za Enterprise prijavu.
Certifikat za potpisivanje
PlanRadar potpisuje svoje SAML poruke certifikatom. Na ploči Signing certificate vidite kada certifikat istječe. Kliknite Download certificate kako biste ga predali svom pružatelju identiteta, a Renew certificate prije nego što istekne.
SSO opcije
Pod SSO options odaberite kako PlanRadar radi s vašim pružateljem identiteta:
- Create users automatically on first sign-in (zadano uključeno): osobe bez PlanRadar korisnika kreiraju se kao besplatni podizvođači pri prvoj prijavi.
- Update profiles from your identity provider (zadano uključeno): ime, kontaktni podaci i prilagođeni korisnički podaci ažuriraju se iz vašeg pružatelja identiteta pri svakoj prijavi.
- Single logout (zadano uključeno): odjava iz PlanRadara ujedno odjavljuje korisnika i iz vašeg pružatelja identiteta. Logout URL koristi se samo dok je ova opcija uključena.
- Allow encrypted assertions (zadano isključeno): prihvaćaju se šifrirani SAML odgovori vašeg pružatelja identiteta.
Stvorite korisnike koji se prijavljuju putem SSO-a
Kada je SSO aktivan, možete odmah stvoriti korisnike koji se prijavljuju putem jedinstvene prijave vaše tvrtke. Oni ne dobivaju PlanRadar lozinku.
- Stvaranje korisnika: odaberite Prijavite se putem SSO-a pored adrese e-pošte. Polja za lozinku nestaju. Pročitajte više u članku Stvorite i pozovite korisnike.
- Uvoz korisnika: mapirajte stupac s vrijednostima true ili false na Prijavite se putem SSO-a. Pročitajte više u članku Uvezi korisnike.
- Users API: postavite
login_with_samlnatruekada stvarate korisnika.
Ako je domena e-pošte postavljena samo za SSO, opcija Prijavite se putem SSO-a automatski je odabrana i ne može se poništiti.
Novi korisnik dobiva e-poštu sa svojim korisničkim imenom i gumbom Login koji otvara stranicu za prijavu vaše tvrtke. Nakon prijave ima tip korisnika, dopuštenja i projekte koje ste postavili.
Kako radi
SAML Single Sign-On (SSO) funkcionira prijenosom vašeg identiteta s jednog mjesta (davatelja identiteta) na drugo (PlanRadar). To se postiže razmjenom digitalno potpisanih XML dokumenata.
Na primjer, ako ste prijavljeni u sustav koji djeluje kao pružatelj identiteta (npr. Microsoft Azure, OneLogin, itd.) i želite se prijaviti na PlanRadar, događa se sljedeće:
- Pristupate PlanRadaru
- PlanRadar identificira vaše podrijetlo (prema poddomeni aplikacije, korisničkoj IP adresi ili slično) i preusmjerava vas natrag do pružatelja identiteta, tražeći autentifikaciju. (Ovo je zahtjev za autentifikaciju)
- Ili imate postojeću aktivnu sesiju preglednika s davateljem identiteta ili je uspostavite prijavom na davatelja identiteta.
- Davatelj identiteta izrađuje odgovor za provjeru autentičnosti u obliku XML-dokumenta koji sadrži vaše korisničko ime ili adresu e-pošte, potpisuje ga korištenjem X.509 certifikata i objavljuje te informacije na PlanRadar.
- PlanRadar, koji već poznaje davatelja identiteta i ima otisak prsta certifikata, dohvaća odgovor za provjeru autentičnosti i potvrđuje ga pomoću otiska prsta certifikata.
- Vaš identitet je utvrđen i dobivate pristup aplikaciji.
povezani članci
Ažurirano 10. lipnja 2026.