

 English (UK)
 Deutsch
 Español
 Français
 Hrvatski
 Italiano
 Polski

Ativar o Single Sign-On (SSO) com SAML
Visão geral
O Single Sign-On (SSO) permite que os usuários da sua conta do PlanRadar façam login usando o provedor de ID habilitado para SAML existente, como o Active Directory, o OneLogin e muitos outros. Isso significa que os usuários não precisam manter o controle de mais um e-mail e uma senha.
Isso também facilita o provisionamento de novos usuários:
- Você pode criar usuários que fazem login com SSO imediatamente, já com o tipo de usuário, as permissões e os projetos definidos. Leia mais em Criar usuários que fazem login com SSO.
- Se Create users automatically on first sign-in estiver ativado, as pessoas do seu provedor de identidade que ainda não têm um usuário do PlanRadar são criadas como subcontratados gratuitos no primeiro login. O tipo de usuário e as permissões podem ser alterados posteriormente por outro usuário com permissão para gerenciar usuários.
Acesso e permissões
Preparar o provedor de identidade SAML
O provedor de identidade SAML deve ser configurado para fornecer três atributos: Endereço de e-mail como nameid, firstname e lastname. Esses atributos permitem que o PlanRadar identifique corretamente o usuário e o provisione automaticamente.
Exemplo de ativação do SAML com o Azure
Configuração básica de SAML
- Faça login no portal do Azure como administrador de aplicativo em nuvem ou administrador de aplicativo do seu locatário do Azure AD.
- Navegue até Azure Active Directory > Aplicativos corporativos > Novo aplicativo > Aplicativo não Gallery, adicione o nome "PlanRadar" e, em seguida, clique em add.
- Na seção Manage, selecione Single sign-on.
- Selecione SAML.
- A página Set up Single Sign-On with SAML - Preview será exibida.
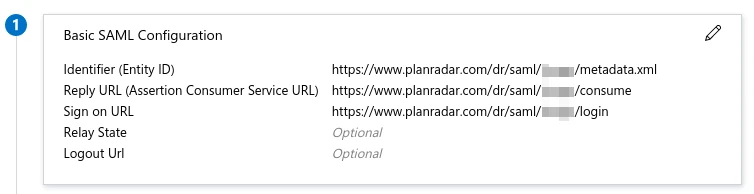
Para editar as opções básicas de configuração do SAML:
- Selecione o ícone Edit (um lápis) no canto superior direito da seção Basic SAML Configuration.
- Atualize a Basic SAML Configuration com base nos dados fornecidos pelo PlanRadar.
Configurar atributos e reivindicações do usuário
- Na seção User Attributes and Claims, selecione o ícone Edit (um lápis) no canto superior direito.
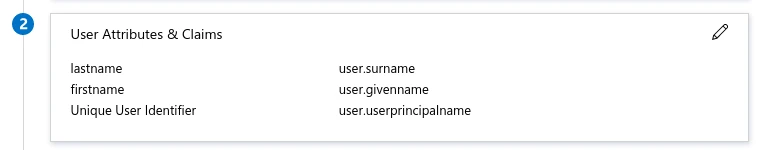
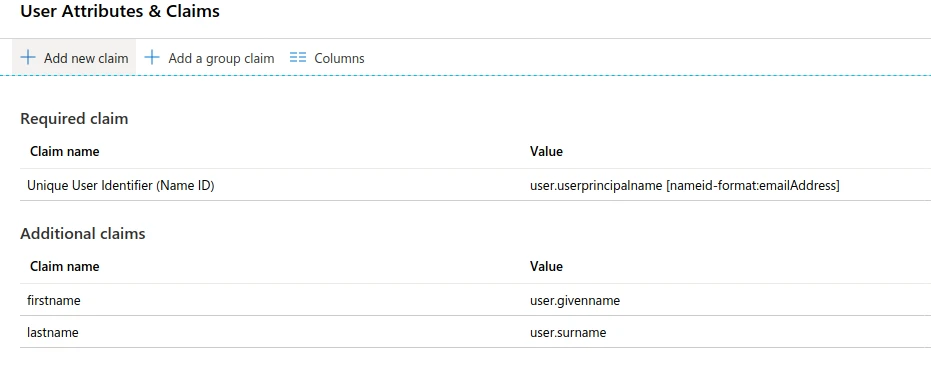
- Verifique o Name Identifier Value e defina o valor como user.userprincipalname e o formato como emailAddress.
Para modificar o Name Identifier Value:
-
Selecione o ícone Edit (um lápis) para o campo Name Identifier Value
-
Faça as alterações apropriadas no formato e na fonte do identificador, conforme necessário.
-
Salve as alterações quando terminar.
Para adicionar uma reivindicação:
-
Selecione Add new claim na parte superior da página.
-
Digite o nome e selecione a fonte apropriada.
-
Se o senhor selecionar a fonte Attribute, precisará escolher o atributo Source que deseja usar.
-
Se o senhor selecionar a fonte Translation, precisará escolher a Transformation e Parameter 1 que deseja usar.
-
Salve as alterações quando terminar.
-
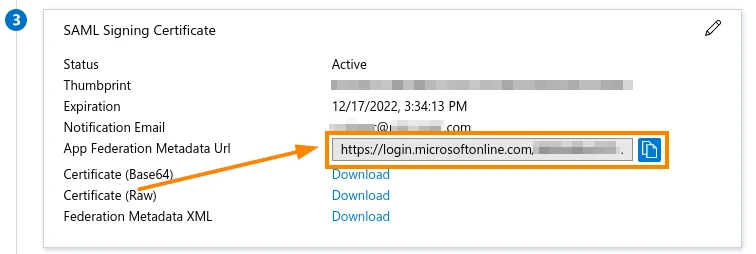
Por fim, vá para a seção SAML Signing Certificate e compartilhe o URL App Federation Metadata
Ativar o SSO na conta do PlanRadar
Para ativar o SSO:
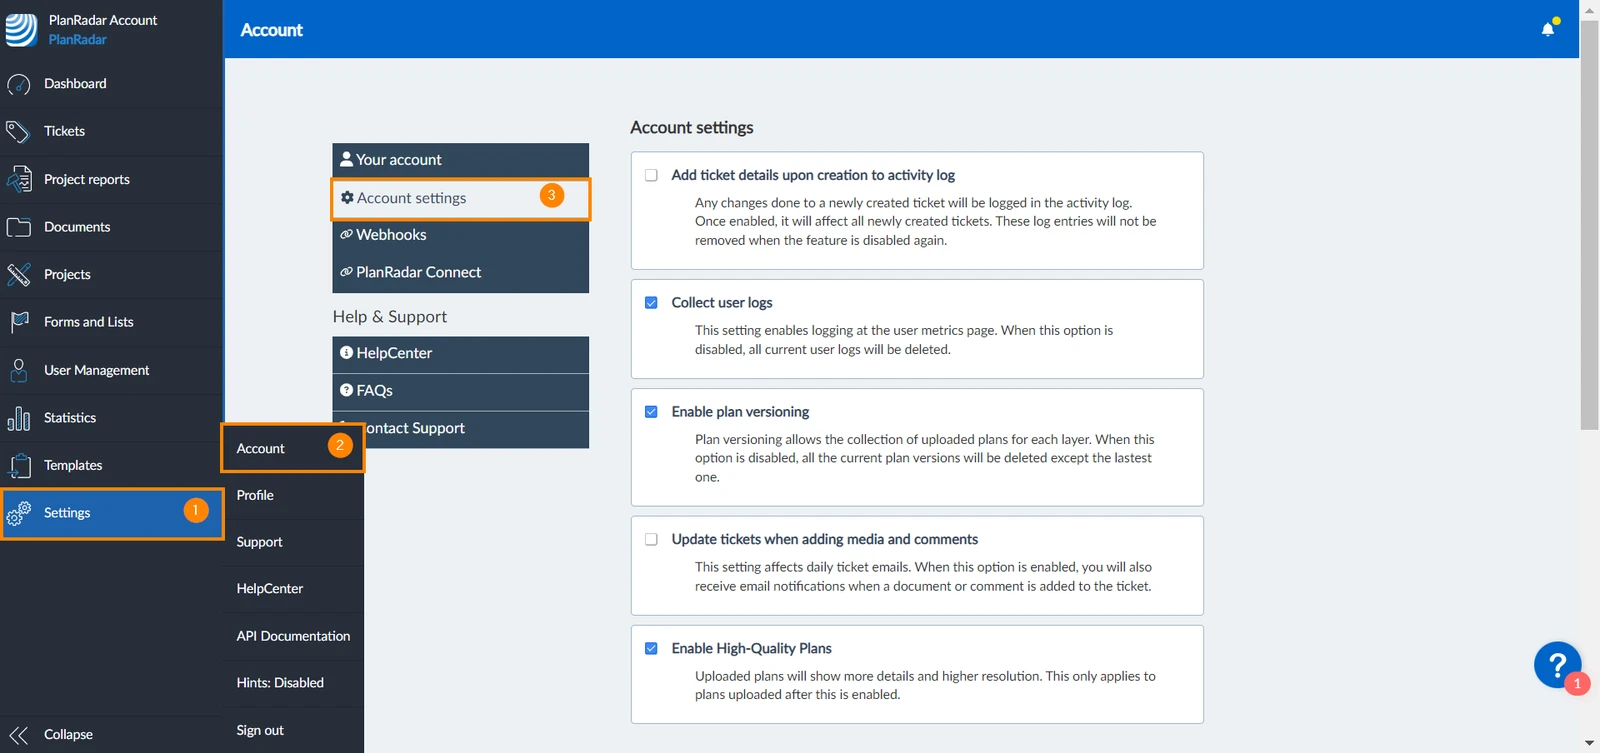
- Clique em Settings
- Clique em Account
- Clique em Account settings (Configurações da conta)
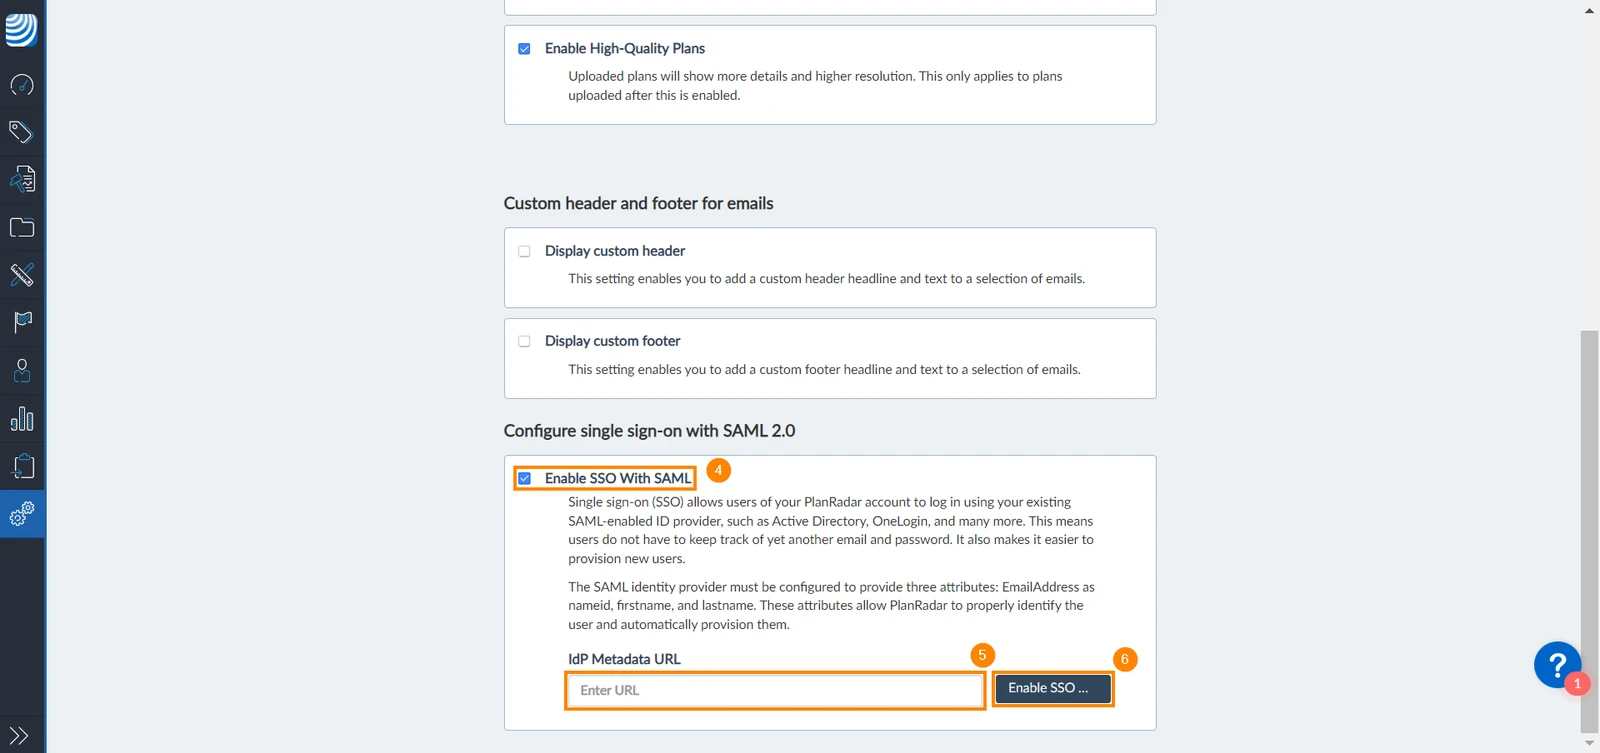
- Marque a caixa de seleção Enable SSO With SAML
- Digite seu URL de metadados do IdP
- Clique em Enable SSO With SAML
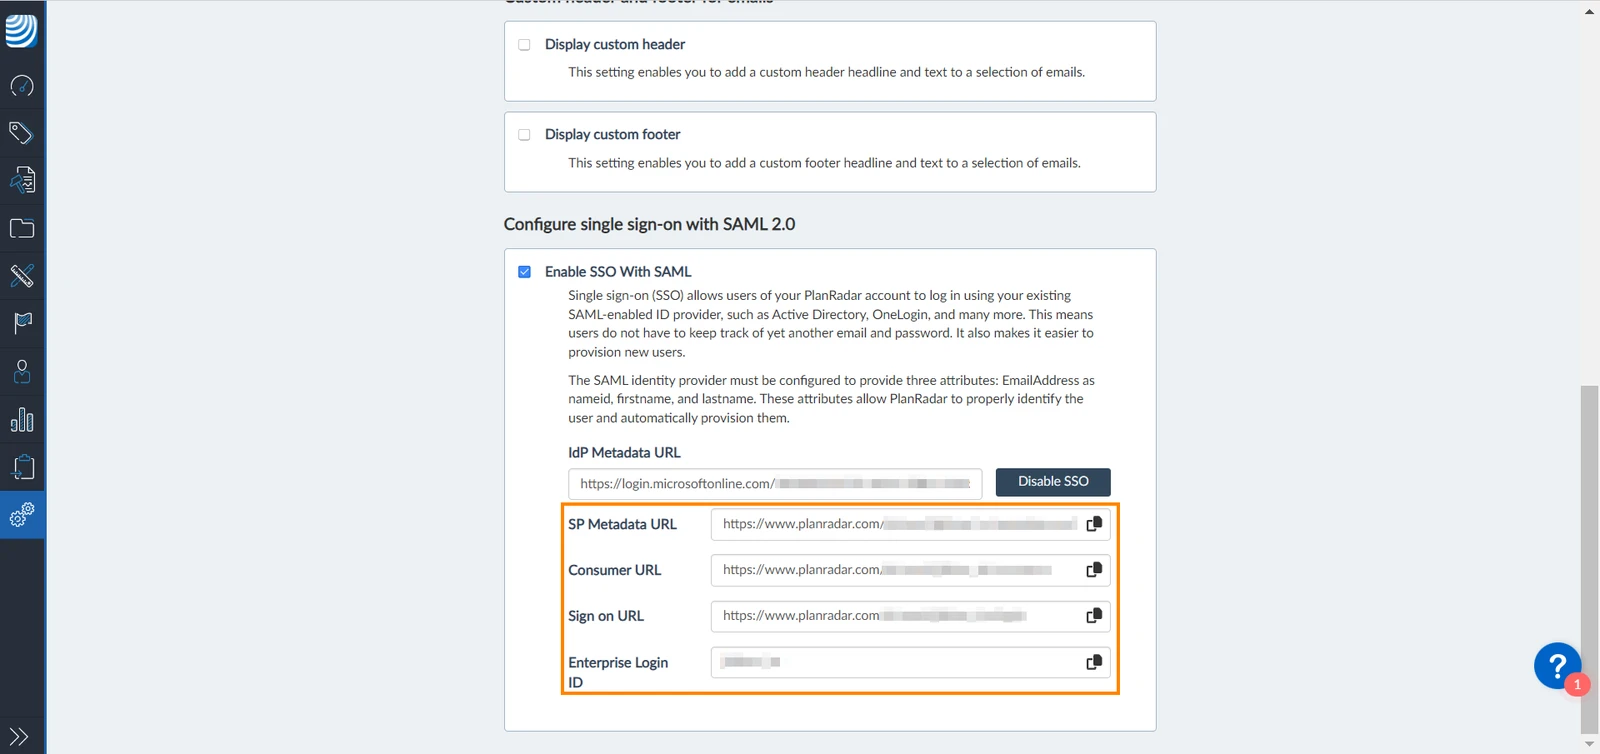
Depois que o SSO é ativado, a página mostra os dados de que o seu provedor de
identidade precisa: SP Metadata URL, Consumer URL, Sign on URL,
Logout URL e Enterprise Login ID.
Certificado de assinatura
O PlanRadar assina as mensagens SAML com um certificado. No painel Signing certificate, você vê quando ele expira. Clique em Download certificate para entregá-lo ao seu provedor de identidade e em Renew certificate antes que ele expire.
Opções de SSO
Em SSO options, escolha como o PlanRadar funciona com o seu provedor de identidade:
- Create users automatically on first sign-in (ativado por padrão): as pessoas sem um usuário do PlanRadar são criadas como subcontratados gratuitos no primeiro login.
- Update profiles from your identity provider (ativado por padrão): o nome, os dados de contato e os dados personalizados do usuário são atualizados a partir do seu provedor de identidade a cada login.
- Single logout (ativado por padrão): sair do PlanRadar também desconecta o usuário do seu provedor de identidade. O Logout URL só é usado enquanto essa opção estiver ativada.
- Allow encrypted assertions (desativado por padrão): aceita respostas SAML criptografadas do seu provedor de identidade.
Criar usuários que fazem login com SSO
Quando o SSO estiver ativo, você pode criar usuários que fazem login imediatamente pelo single sign-on da sua empresa. Eles não recebem uma senha do PlanRadar.
- Criar usuário: selecione Log in with SSO ao lado do endereço de e-mail. Os campos de senha desaparecem. Leia mais em Criar e convidar usuários.
- Importar usuários: mapeie uma coluna com true ou false para Log in with SSO. Leia mais em Importar usuários.
- API de usuários: defina
login_with_samlcomotrueao criar o usuário.
Se um domínio de e-mail estiver configurado somente para SSO, Log in with SSO é selecionado automaticamente e não pode ser desmarcado.
O novo usuário recebe um e-mail com o nome de usuário e um botão Login que abre a página de login da sua empresa. Depois de fazer login, ele tem o tipo de usuário, as permissões e os projetos que você definiu.
Como funciona
O SAML Single Sign-On (SSO) funciona transferindo sua identidade de um lugar (o provedor de identidade) para outro (PlanRadar). Isso é feito por meio de uma troca de documentos XML assinados digitalmente.
Por exemplo, se o senhor estiver conectado a um sistema que atua como um provedor de identidade (por exemplo, Microsoft Azure, OneLogin etc.) e quiser fazer login no PlanRadar, acontecerá o seguinte:
- O senhor acessa o PlanRadar
- O PlanRadar identifica sua origem (por subdomínio de aplicativo, endereço IP do usuário ou similar) e redireciona o usuário para o provedor de identidade, solicitando autenticação. (Essa é a solicitação de autenticação)
- O senhor tem uma sessão de navegador ativa existente com o provedor de identidade ou estabelece uma sessão fazendo login no provedor de identidade.
- O provedor de identidade cria a resposta de autenticação na forma de um documento XML contendo seu nome de usuário ou endereço de e-mail, assina-o usando um certificado X.509 e publica essas informações no PlanRadar.
- O PlanRadar, que já conhece o provedor de identidade e tem uma impressão digital do certificado, recupera a resposta de autenticação e a valida usando a impressão digital do certificado.
- Sua identidade é estabelecida e o senhor recebe acesso ao aplicativo.
Artigos relacionados
Atualizado em 10 de junho de 2026